En webhook är ett automatiskt meddelande som skickas till en bestämd webbadress när något händer i en annan tjänst, så att nästa steg kan starta direkt utan att du själv behöver kontrollera om något har ändrats. Den är därför ett centralt begrepp i API utan kod och i många enkla automatiseringar.
I korthet
- En webhook skickar data när en händelse inträffar.
- Den går oftast till en URL, alltså en webbadress som kan ta emot meddelandet.
- Webhooks används ofta för integrationer och automatiska arbetsflöden.
- En webhook är inte samma sak som ett API, men de används ofta tillsammans.
- Riktiga webhook-adresser bör skyddas med HTTPS och kontroll av avsändaren.
Vad är en webhook?
En enkel definition
En webhook är en händelsestyrd avisering mellan två tjänster. I stället för att en mottagare frågar om något har hänt om och om igen, skickar avsändaren själv ett meddelande när rätt händelse inträffar.
Det meddelandet skickas oftast som en HTTP-begäran, alltså ett vanligt webbanrop, till en särskild adress. Mottagaren kan då läsa informationen och göra något direkt, till exempel skapa en orderrad, skicka ett mejl eller starta en automatisering.
En enkel tankemodell är: händelse → webhook-URL → mottagen data → åtgärd.
Kort sagt
En webhook fungerar som en automatisk knackning på dörren mellan två system.
När något viktigt händer skickas informationen vidare direkt till rätt mottagare.
Hur fungerar en webhook?
En webhook behöver tre grunddelar: en trigger, alltså den utlösande händelsen, en mottagaradress och själva datan som skickas. Om du vill förstå hela logiken bakom automatiska flöden är det bra att läsa mer om trigger och åtgärd.
Något händer
En betalning lyckas, ett formulär skickas in eller ett nytt ärende skapas.
Avsändaren skickar
Tjänsten skickar informationen vidare till den webhook-URL som du har angett.
Mottagaren tolkar
Mottagaren läser fälten i datan och avgör vad händelsen betyder.
Ett nästa steg startar
Ett arbetsflöde kan nu uppdatera ett system, skicka en notis eller hämta mer data.
Trigger, mottagaradress och data
Det som skickas är ofta JSON, ett textformat där information skrivs som namn och värden. Det kan till exempel innehålla ett ordernummer, ett belopp, en e-postadress eller namnet på händelsen.
{
  "event": "payment_succeeded",
  "order_id": "12345",
  "amount": 499,
  "currency": "SEK"
}
Exempel på flöde
Tänk dig att någon fyller i ett kontaktformulär. Formulärtjänsten skickar då en webhook till ett no-code-verktyg eller en egen mottagare. Det verktyget kan i sin tur skapa en rad i ett kalkylark, skicka ett mejl till ansvarig person och markera ärendet som nytt.
Mottagaren behöver alltså inte vara ett egenbyggt system. I många fall räcker ett no-code-verktyg som tar emot webhooken och översätter den till nästa steg i arbetsflödet.
Samma princip kan också starta ett AI-steg. En webhook kan till exempel skicka vidare ett formulärsvar för sammanfattning eller klassificering innan det hamnar i nästa system, men då är det klokt att lägga till mänsklig kontroll om resultatet påverkar kunder, ekonomi eller publicering.
Vanliga användningsområden för webhooks
Webhooks används för att koppla ihop tjänster så att arbete startar direkt när något händer. De är vanliga i e-handel, formulär, bokningar, support, CRM och interna arbetsflöden där du vill slippa manuell uppföljning.
| Händelse | Möjlig åtgärd |
|---|---|
| Nytt formulärsvar | Skapa en rad i ett kalkylark och skicka ett mejl |
| Genomförd betalning | Uppdatera orderstatus och ge tillgång |
| Ny bokning | Skicka bekräftelse eller skapa en uppgift |
| Nytt lead i CRM | Meddela säljaren och starta uppföljning |
| Ny supportfråga | Skapa ett ärende och tilldela ansvarig |
För småföretag är nyttan ofta enkel: snabbare reaktioner, färre missade händelser och mindre manuellt dubbelarbete. Det här är en typisk del av att automatisera utan kod.
Ett vanligt nybörjarexempel är att ett formulär automatiskt fyller på ett kalkylark och skickar en notis när någon kontaktar dig. Om du vill bygga just det flödet finns den fulla steg-för-steg-guiden på formulär till kalkylark.
Vad är skillnaden mellan webhook och API?
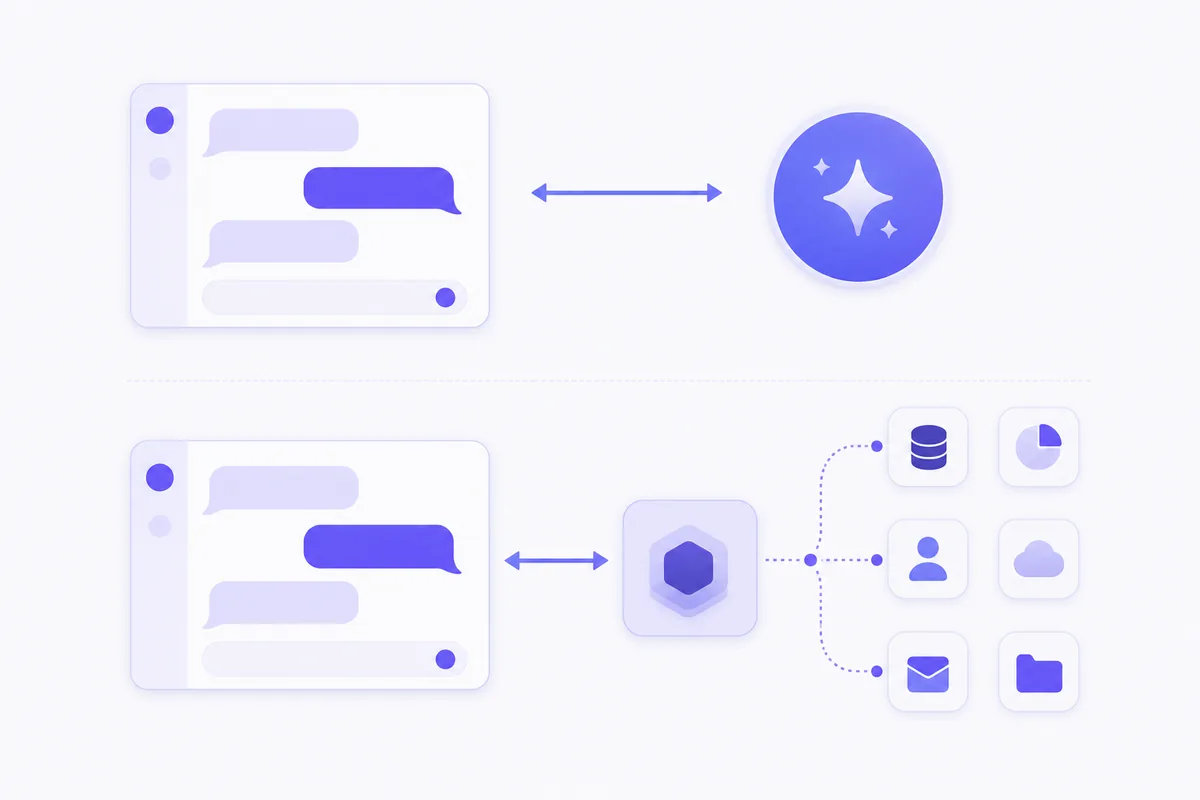
Ett API är ett gränssnitt som gör att program kan hämta, skapa eller ändra data. En webhook är inte ett helt API, utan ett särskilt sätt att skicka information när en viss händelse inträffar.
| Fråga | Webhook | API-anrop |
|---|---|---|
| Vem startar kommunikationen? | Tjänsten där händelsen sker | Den tjänst som vill fråga eller ändra något |
| När sker det? | När en trigger inträffar | När någon skickar en begäran |
| Vanligt syfte | Avisera om en händelse | Hämta, skapa, uppdatera eller radera data |
| Måste mottagaren fråga igen och igen? | Nej, normalt inte | Ibland, beroende på lösning |
| Typiskt exempel | ”Betalningen lyckades” | ”Hämta order 12345” |
I många riktiga flöden används båda. En webhook kan först meddela att något har hänt, och därefter kan mottagaren använda ett API för att hämta mer information eller uppdatera nästa system.
En API-nyckel är något annat igen: en behörighetsuppgift som identifierar ett program vid API-anrop. Den är alltså inte en webhook, utan används för åtkomstkontroll i API-kommunikation.
Webhook eller polling – vad är skillnaden?
Polling betyder att ett system frågar med jämna mellanrum om något har hänt. En webhook gör tvärtom: den skickar informationen direkt när händelsen sker.
Polling
Systemet frågar om och om igen: ”Har något hänt ännu?” Det är användbart när webhook-stöd saknas, men ger ofta mer väntetid och fler onödiga anrop.
Webhook
Tjänsten säger direkt: ”Nu hände det.” Det är ofta snabbare och effektivare, men kräver att mottagaren kan ta emot och kontrollera inkommande händelser.
- Polling passar när en tjänst saknar webhook-stöd eller när du ändå vill kontrollera något enligt schema.
- Webhook passar när du vill reagera snabbare och undvika onödiga kontrollfrågor.
- Polling kan vara enklare att förstå i små tester, men ger ofta mer väntetid och fler onödiga anrop.
- Webhook är ofta effektivare men kräver att mottagaren kan ta emot, kontrollera och hantera inkommande händelser.
Hur säkra är webhooks?
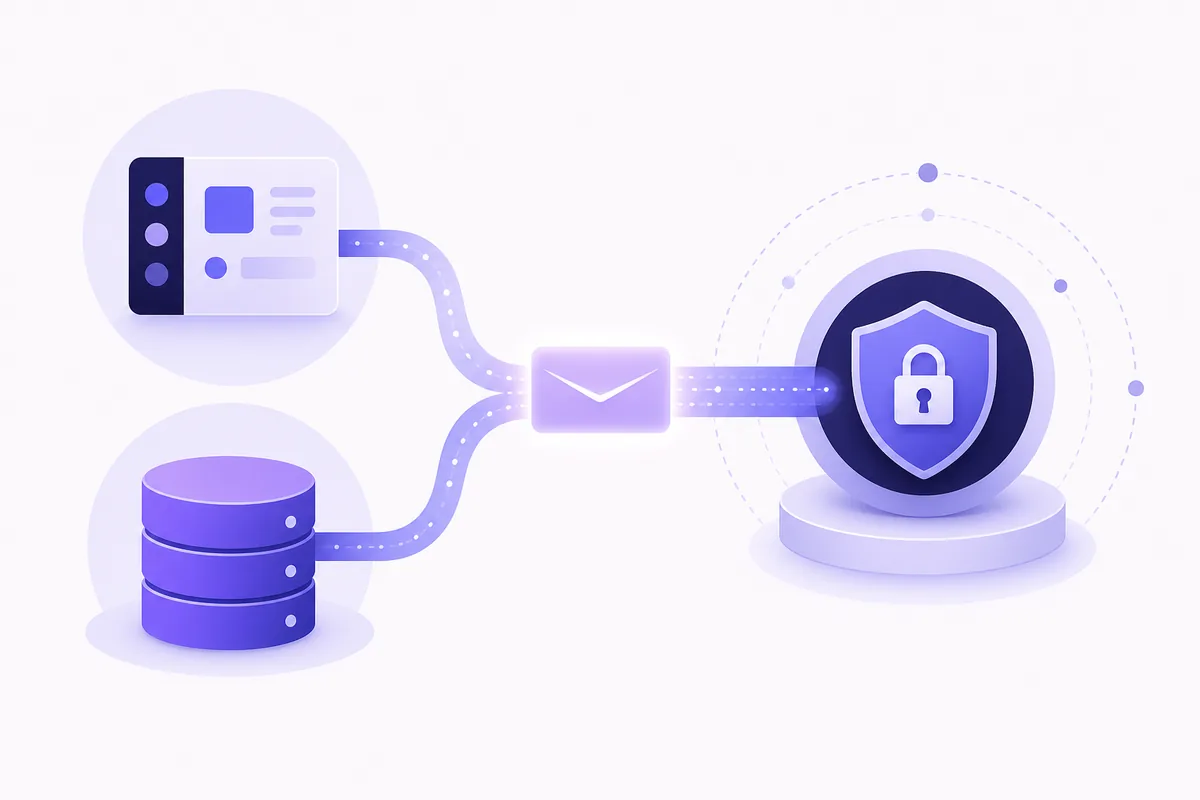
Webhooks kan vara säkra, men bara om du behandlar webhook-URL:en – ofta kallad endpoint, alltså den mottagaradress verktyget visar i sina inställningar – som en riktig ingång till ditt system. En lång eller svårgissad adress hjälper lite, men den bevisar inte vem som skickade begäran.
Grundtanke: kryptera trafiken, verifiera avsändaren och logga vad som händer.
Varför en hemlig URL inte räcker
Om en webhook-adress sprids kan någon försöka skicka falska anrop till den. Därför räcker det sällan att bara hoppas att ingen hittar adressen.
Bättre skydd är att kontrollera en hemlig token, alltså en kort sträng som fungerar som ett delat lösenord, eller en signatur, alltså en kontrollstämpel som visar att meddelandet verkligen kommer från rätt avsändare.
Vanliga skydd
- Använd HTTPS så att trafiken skickas krypterat.
- Verifiera avsändaren med signatur eller token innan du behandlar datan.
- Svara snabbt och gör tyngre arbete i nästa steg, så minskar risken för misslyckade leveranser.
- Kontrollera att samma händelse inte skapar dubbla resultat om den skickas igen.
- Spara loggar så att du kan se vad som kom in och varför något misslyckades.
- Behandla bara den information du faktiskt behöver och undvik känsliga uppgifter i onödan.
Många tjänster försöker skicka samma webhook igen om mottagaren inte svarar korrekt eller tillräckligt snabbt. Därför behöver riktiga integrationer tåla dubbletter, tillfälliga fel och ändringar i dataformat över tid.
Vilka problem kan uppstå med webhooks?
Webhooks är praktiska, men de är inte felfria. De vanligaste problemen handlar inte om begreppet i sig, utan om leverans, kontroll av data och hur mottagaren beter sig när något går fel.
| Problem | Vad som händer | Bra motåtgärd |
|---|---|---|
| Mottagaren svarar för långsamt | Avsändaren markerar leveransen som misslyckad | Bekräfta snabbt och gör resten i nästa steg |
| Samma händelse skickas igen | En order, rad eller notis kan skapas dubbelt | Använd ett unikt händelse-ID och kontrollera om du redan behandlat det |
| Tillfälligt driftfel | Data når inte mottagaren direkt | Använd loggar, återförsök och tydlig felhantering |
| Felaktig JSON | Mottagaren kan inte tolka informationen | Kontrollera inkommande fält innan nästa steg körs |
| Oskyddad URL | Obehöriga kan skicka falska anrop | Använd HTTPS, signatur och hemlighet |
| Ändrat dataformat | Integrationen slutar fungera eller missar fält | Var beredd på okända fält och ändringar över tid |
Många avsändare försöker automatiskt igen om en webhook misslyckas. Därför måste mottagaren tåla att samma händelse kommer flera gånger. Det kallas idempotens: samma händelse ska kunna komma igen utan att du får flera identiska resultat.
Vanliga misstag att undvika
| Misstag | Varför det blir fel | Bättre sätt |
|---|---|---|
| Blanda ihop webhook med API | Du missar att de löser olika problem | Se webhook som avisering och API som ett sätt att fråga eller ändra data |
| Tro att varje händelse bara kommer en gång | Dubbletter kan skapa dubbla orderrader eller mejl | Kontrollera unika händelser innan du kör nästa steg |
| Lita på en hemlig URL ensam | Adressen kan läcka i dokumentation eller skärmbilder | Använd HTTPS och verifiering av avsändaren |
| Behandla data direkt utan kontroll | Felaktig eller falsk data kan komma in | Kontrollera inkommande fält först |
| Bygga utan loggar | Det blir svårt att felsöka när något inte levereras | Spara leveransförsök och felmeddelanden |
Testa själv i liten skala: förstå först grunden i API utan kod, välj sedan en enkel händelse som ett formulärsvar och lägg till en ofarlig teståtgärd som ett mejl till dig själv. Kontrollera loggarna innan du kopplar på riktiga kund- eller betalningsuppgifter.
Vanliga frågor
Behöver jag kunna programmera för att använda en webhook?
Nej, inte alltid. Många no-code-verktyg kan ta emot webhooks och starta ett arbetsflöde utan att du skriver kod. Programmering behövs främst om du vill bygga en egen mottagare eller göra mer avancerad kontroll av inkommande data.
Måste jag ha en egen server för att ta emot en webhook?
Nej. Du kan ta emot en webhook i en automatiseringstjänst eller annan färdig mottagare. En egen server behövs främst om du vill bygga särskild logik själv eller behöver full kontroll över hur datan behandlas.
Kan en webhook skicka information tillbaka?
En vanlig webhook är främst ett meddelande i en riktning: från avsändaren till mottagaren. Mottagaren kan svara att meddelandet togs emot, men om du sedan vill hämta mer data eller uppdatera något används ofta ett separat API-anrop.
Källor
- https://docs.stripe.com/webhooks
- https://docs.stripe.com/security/guide
- https://docs.stripe.com/events/manage-webhook-endpoints?lang=node
- https://support.stripe.com/questions/why-is-stripe-trying-to-reach-my-webhook-endpoints
Den här guiden är skriven och faktakontrollerad av AI-agenter mot källorna ovan, som en del av maskinlarning.se – en sajt som byggs helt av AI.
Senast uppdaterad: 20 oktober 2026